REST API CodeIgniter 4 dengan JWT, siap dipakai tim mobile & frontend

Bukan tutorial yang berhenti di "token berhasil dibuat". CI4 Starter Kit berisi REST API lengkap: login JWT, refresh token yang dirotasi, izin per endpoint yang sama dengan aplikasi web, dokumentasi Swagger, dan Postman collection.

Rp 500rb sekali bayar · project tanpa batas · Kartu/PayPal di Gumroad

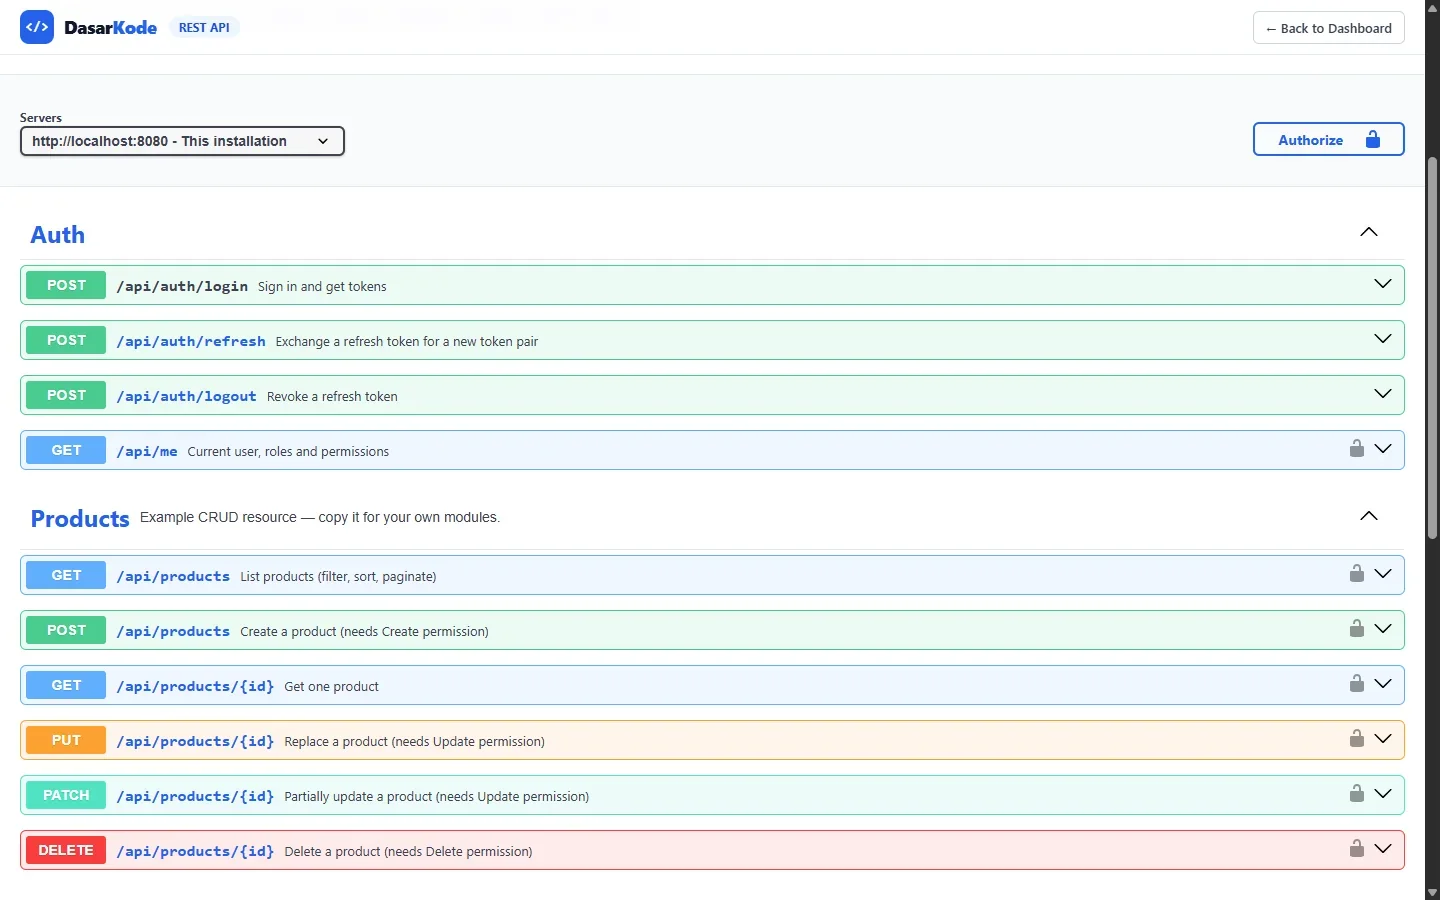
Tampilan aslinya

Klik gambar untuk memperbesar. Video demo lengkap ada di halaman utama.

Bagian yang biasanya dilewati tutorial JWT

Tutorial REST API JWT CodeIgniter 4 umumnya berhenti di membuat token saat login. Di project nyata, pertanyaannya justru baru dimulai: kapan token kedaluwarsa, bagaimana memperbaruinya tanpa login ulang, bagaimana mencabutnya saat logout, dan bagaimana membatasi endpoint per role?

Semua itu sudah dijawab di kit ini. API juga memakai matriks role & permission yang sama dengan panel admin, jadi hak akses tidak perlu diatur dua kali.

Autentikasi JWT yang benar

  • Access token berumur pendek (default 15 menit)
  • Refresh token sekali pakai, dirotasi setiap dipakai (default 14 hari)
  • Refresh token disimpan dalam bentuk hash, dicabut saat logout
  • Login dengan username atau email, mendukung 2FA

Izin per endpoint dari RBAC

  • Route API dilindungi filter jwt + permission
  • GET butuh Read, POST Create, PUT/PATCH Update, DELETE Delete
  • Matriks role sama dengan aplikasi web
  • Atur per user: web saja, API saja, atau keduanya

Dokumentasi & tooling

  • OpenAPI 3 (openapi.yaml) + Swagger UI di dalam aplikasi
  • Postman collection siap import
  • CORS siap untuk SPA (React, Vue, dll.)
  • Format respons seragam: success, message, data

Proteksi & test bawaan

  • Rate limit per IP di endpoint login & refresh
  • Lockout akun sementara (HTTP 429) setelah gagal berulang
  • Login API tercatat di audit log
  • Test PHPUnit untuk API dan layanan JWT

Alurnya dari login sampai refresh token

Semua contoh di bawah bisa dicoba langsung dari Swagger UI atau Postman collection yang ikut di paket.

  1. Login, dapatkan pasangan token

    Field login menerima username atau email. Kalau akun memakai 2FA, kirim juga otp.

    curl -X POST https://app-anda.test/api/auth/login \
      -H "Content-Type: application/json" \
      -d '{"login":"admin","password":"Password123"}'
    
    {
      "success": true,
      "message": "Login successful.",
      "data": {
        "access_token": "eyJhbGciOi...",
        "token_type": "Bearer",
        "expires_in": 900,
        "refresh_token": "…",
        "refresh_expires_in": 1209600
      }
    }
  2. Panggil endpoint dengan Bearer token

    Endpoint mengecek izin role user. Tanpa izin Delete, misalnya, DELETE akan ditolak.

    curl https://app-anda.test/api/products \
      -H "Authorization: Bearer eyJhbGciOi..."
  3. Saat dapat 401, tukar refresh token

    Refresh token hanya bisa dipakai sekali. Respons berisi pasangan token baru.

    curl -X POST https://app-anda.test/api/auth/refresh \
      -H "Content-Type: application/json" \
      -d '{"refresh_token":"…"}'
  4. Tambah endpoint Anda sendiri

    Taruh route di grup jwt, beri permission, lalu salin controller contoh Products.

    $routes->group('', ['filter' => 'jwt'], static function ($routes) use ($p) {
        $routes->get('invoices', 'Invoices::index', $p('invoices'));
        $routes->delete('invoices/(:num)', 'Invoices::delete/$1', $p('invoices', 'delete'));
    });

Tutorial JWT biasa vs CI4 Starter Kit

FiturTutorial JWTCI4 Starter Kit
Login menghasilkan token✓ Ya✓ Ya
Refresh token + rotasiJarang✓ Ya
Logout mencabut token✕ Tidak✓ Ya
Izin per endpoint berbasis role✕ TidakSama dengan web
2FA, rate limit & lockout di login✕ Tidak✓ Ya
Swagger / OpenAPI✕ Tidak✓ Ya
Postman collection + CORSKadang✓ Ya
Test PHPUnit✕ Tidak✓ Ya

Beli via Lynk.id (QRIS/VA)

Pertanyaan yang sering muncul

Library JWT apa yang dipakai?

firebase/php-jwt, library JWT PHP yang paling banyak dipakai, dengan algoritma HS256. Secret wajib diisi di .env (minimal 32 karakter), dan umur access & refresh token bisa diubah di app/Config/Auth.php.

Bisa dipakai untuk aplikasi Flutter, React, atau Vue?

Bisa. API mengembalikan JSON dengan format seragam dan CORS sudah disiapkan untuk SPA. Aplikasi cukup menyimpan access token dan refresh token, lalu memanggil /api/auth/refresh saat menerima HTTP 401.

Kenapa pakai refresh token, bukan satu token berumur panjang?

Access token yang bocor hanya berlaku sebentar (default 15 menit). Refresh token disimpan dalam bentuk hash di database, hanya bisa dipakai sekali, dan dicabut saat logout, jadi sesi bisa diputus kapan saja.

Apakah wajib memakai panel admin web juga?

Tidak. Akses per user bisa diatur web saja, API saja, atau keduanya. Role dan permission tetap dikelola dari panel admin, jadi Anda tidak perlu membuat UI pengaturan hak akses sendiri.