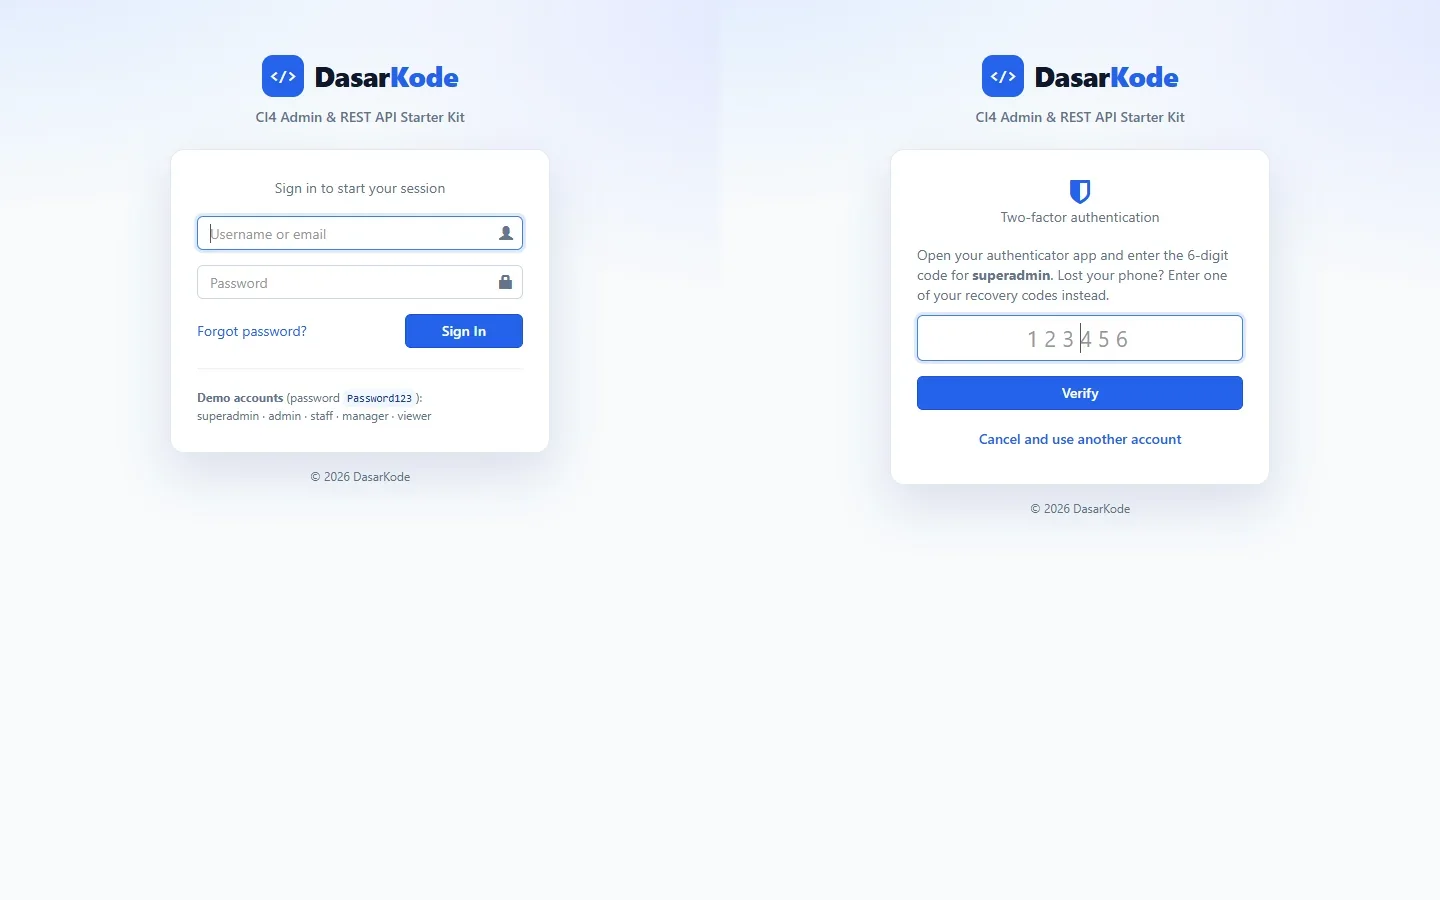
Login yang aman
- Login dengan username atau email
- Lupa & reset password via email (token sekali pakai)
- Rate limit per IP + lockout akun otomatis
- Wajib ganti password saat login pertama
- CSRF, security header, cookie HttpOnly, bcrypt
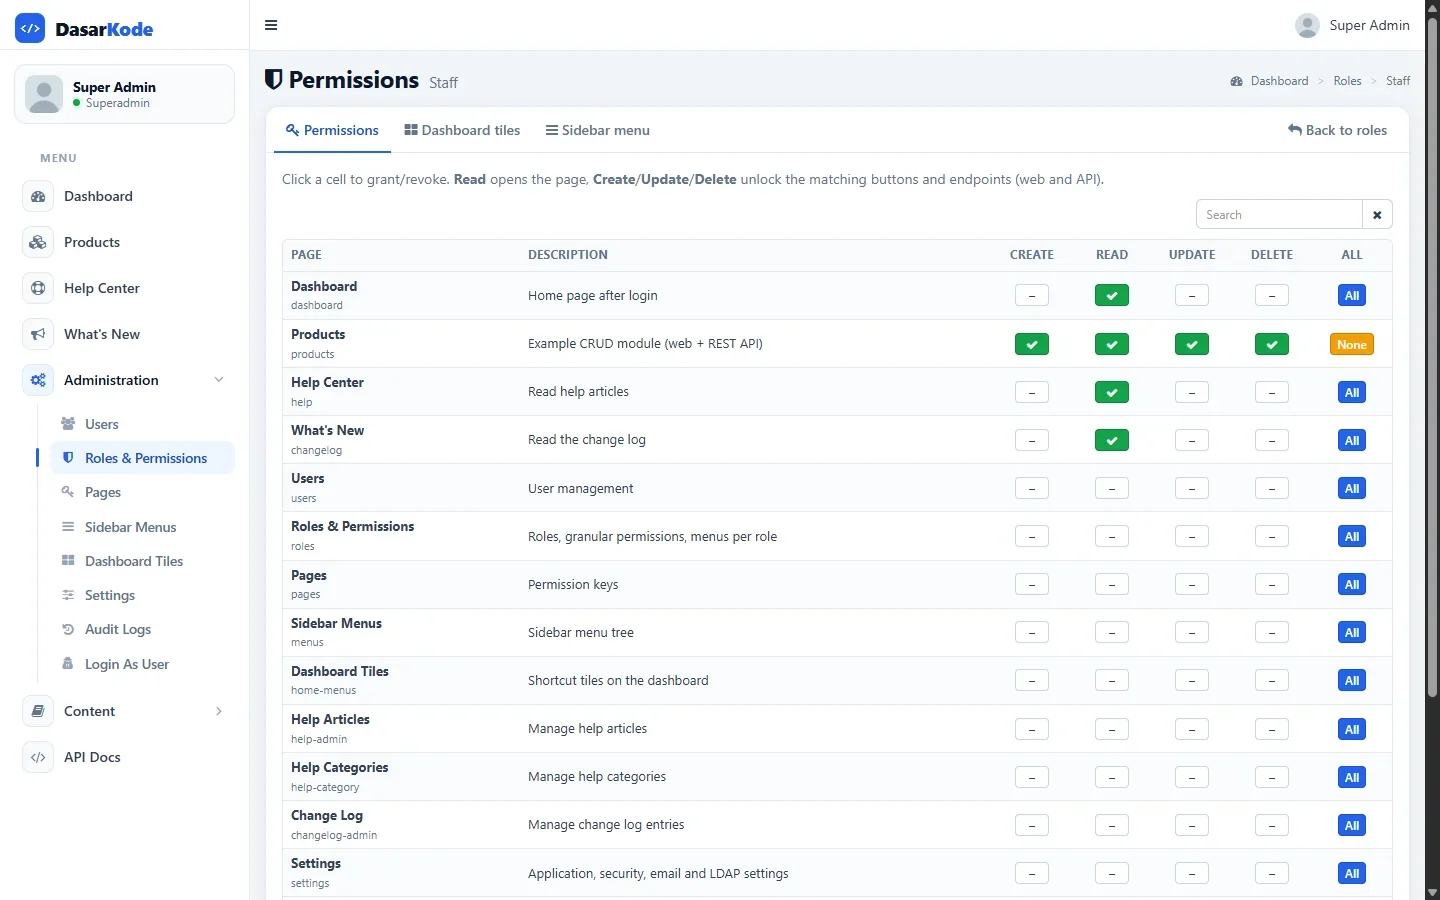
Login multi level yang dibuat dengan if ($level == 'admin') cepat berantakan. CI4 Starter Kit memakai role & permission granular: setiap halaman punya izin Create/Read/Update/Delete per role, menu menyesuaikan otomatis, dan semuanya diatur dari UI.
Rp 500rb sekali bayar · project tanpa batas · Kartu/PayPal di Gumroad
Klik gambar untuk memperbesar. Video demo lengkap ada di halaman utama.
Kebanyakan contoh login multi level CodeIgniter menyimpan satu kolom level di tabel user, lalu mengeceknya dengan if-else di controller dan view. Begitu muncul kebutuhan baru, misalnya role Finance yang boleh melihat data tetapi tidak boleh menghapus, Anda harus menyisir ulang puluhan file.
Di kit ini, level diganti dengan RBAC: user punya satu atau beberapa role, setiap role punya izin per halaman, dan route dilindungi filter. Menambah role baru cukup lewat UI admin, tanpa menyentuh kode.
Contoh: menambah role Finance yang hanya boleh melihat dan menambah invoice.
Di Roles & Permissions, buat role Finance, lalu centang Read dan Create untuk halaman invoices. Kosongkan Update dan Delete.
Route yang tidak diizinkan otomatis ditolak, walaupun URL-nya diketik langsung.
$routes->get('invoices', 'Admin\Invoices::index', $p('invoices'));
$routes->post('invoices/(:num)/delete', 'Admin\Invoices::delete/$1', $p('invoices', 'delete'));Misalnya untuk menyembunyikan tombol atau kolom tertentu.
$canEdit = $this->can('update');           // halaman saat ini
$canSeeUsers = $this->can('read', 'users'); // halaman lainDi Manajemen User, pilih satu atau beberapa role. Menu sidebar, tile dashboard, dan tombol aksi langsung menyesuaikan.
| Fitur | Kolom "level" | CI4 Starter Kit |
|---|---|---|
| Menu berbeda per level | if-else di view | Otomatis dari izin |
| Menambah level/role baru | Edit banyak file | Dari UI admin |
| Izin per aksi: lihat, tambah, ubah, hapus | ✕ Tidak | ✓ Ya |
| Satu user dengan beberapa role | ✕ Tidak | ✓ Ya |
| Reset password via email | Kadang | ✓ Ya |
| 2FA, rate limit & lockout | ✕ Tidak | ✓ Ya |
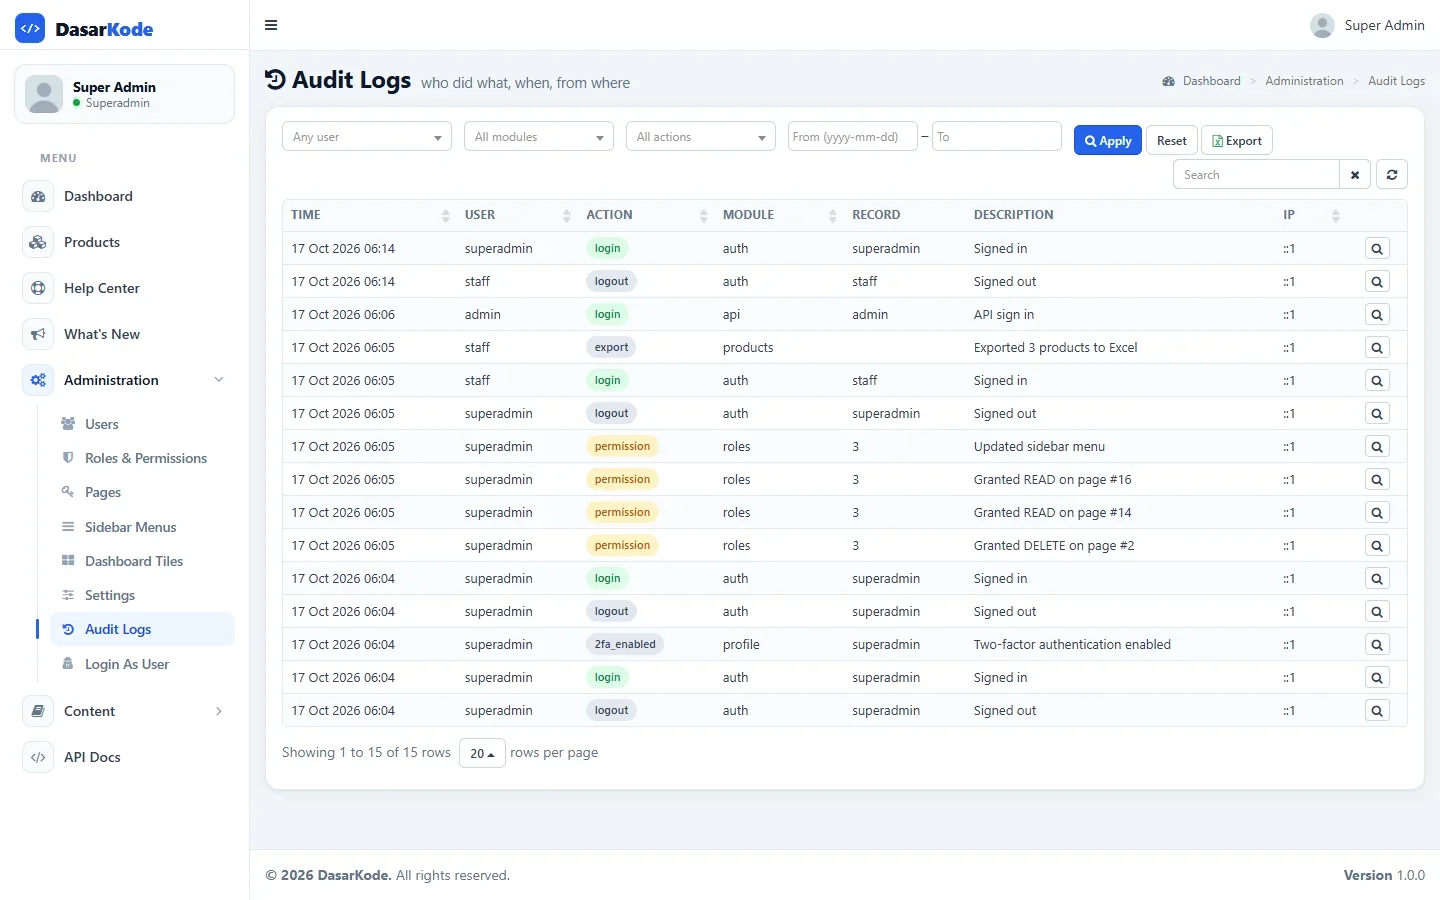
| Audit log | ✕ Tidak | ✓ Ya |
Tidak dibatasi. Seeder demo berisi 6 akun dengan role berbeda sebagai contoh, dan role baru bisa ditambah kapan saja dari UI admin.
Tidak. 2FA bersifat opsional, memakai aplikasi authenticator seperti Google Authenticator, dan dilengkapi recovery code kalau HP hilang.
Cocok. Struktur MVC-nya rapi, ada test PHPUnit, checklist keamanan, dan dokumentasi Bahasa Indonesia. Gunakan sebagai fondasi, lalu fokus ke fitur inti judul Anda.
Bisa, dan sifatnya opsional. Server LDAP/AD diatur dari menu Settings tanpa edit kode, password bind disimpan terenkripsi. Kalau tidak dipakai, login berjalan dengan akun lokal biasa.
Login, RBAC, menu dinamis, audit log, REST API + JWT, Docker, dan dokumentasi Bahasa Indonesia. Rp 500rb sekali bayar, dibantu sampai aplikasi jalan.